
勒索病毒加密
在数字时代,一种特殊的恶意软件如同潜伏在阴影中的窃贼,悄然侵入计算机系统,将用户的文件变成一堆无法识别的乱码,然后索要赎金以换取恢复的钥匙。这就是通常所说的勒索病毒,其核心行为在于“加密”。
要理解勒索病毒如何运作,首先要明白“加密”这个概念。加密本身是一项古老而重要的信息安全技术,它通过特定的算法和密钥,将可读的明文信息转换为不可读的密文,目的是保护数据的机密性。只有持有正确密钥的人,才能将密文还原为明文。这项技术保障着我们日常的网上交易、通讯隐私等。然而,勒索病毒却恶意地颠倒了这项技术的用途。它非法侵入计算机,使用高强度加密算法将用户文档、照片、数据库等重要文件全部加密,使其无法打开。随后,病毒会留下勒索信,要求受害者支付一笔赎金(通常要求以比特币等加密货币支付)来购买解密密钥。这相当于数字世界里的绑架,文件成了“人质”。
勒索病毒的攻击并非无迹可寻,其传播和感染通常遵循一条清晰的路径。了解这些路径,是有效防御的高质量步。
1.钓鱼邮件与恶意附件。这是最常见的传播方式。攻击者会发送伪装成正常公务邮件、发票、订单通知等的电子邮件,诱骗用户点击其中的链接或打开附件。这些链接可能指向挂马的网站,附件则可能是带有恶意宏代码的Office文档或伪装成PDF的可执行程序,一旦点击或启用,勒索病毒便悄然下载并运行。
2.软件漏洞利用。操作系统或常用软件(如浏览器、办公套件、插件)中存在的安全漏洞,是攻击者青睐的“后门”。勒索病毒或其传播工具会主动扫描互联网上存在特定漏洞的计算机,无需用户任何操作,即可远程植入并执行。一些危害巨大的勒索病毒往往利用的是已被公布但用户未及时修补的“旧漏洞”。
3.弱口令与远程桌面入侵。对于企业服务器或个人电脑,如果设置了过于简单的密码(如“123456”、“admin”),或直接开放了远程桌面服务且密码强度不足,攻击者便可能通过暴力破解的方式直接登录系统,然后手动投放和运行勒索病毒。这种方式在针对企业的攻击中尤为常见。
4.恶意广告与捆绑软件。访问某些被入侵或不安全的网站时,页面上的恶意广告可能会在不经意间触发漏洞,导致病毒下载。此外,从非官方渠道下载的所谓“破解软件”、“免费工具”也可能被捆绑了勒索病毒。
当勒索病毒成功运行后,其内部加密过程高效而具有破坏性。这个过程可以概括为几个关键步骤。
首先,病毒会在受感染的系统上悄悄运行,避免被用户立即察觉。它首先进行“侦查”,快速遍历本地磁盘、网络共享文件夹甚至连接的移动存储设备,识别出具有特定扩展名(如.doc、.xls、.jpg、.pdf、.sql等)的文件。它会刻意避开系统关键文件,以确保操作系统还能运行,从而显示勒索信息。
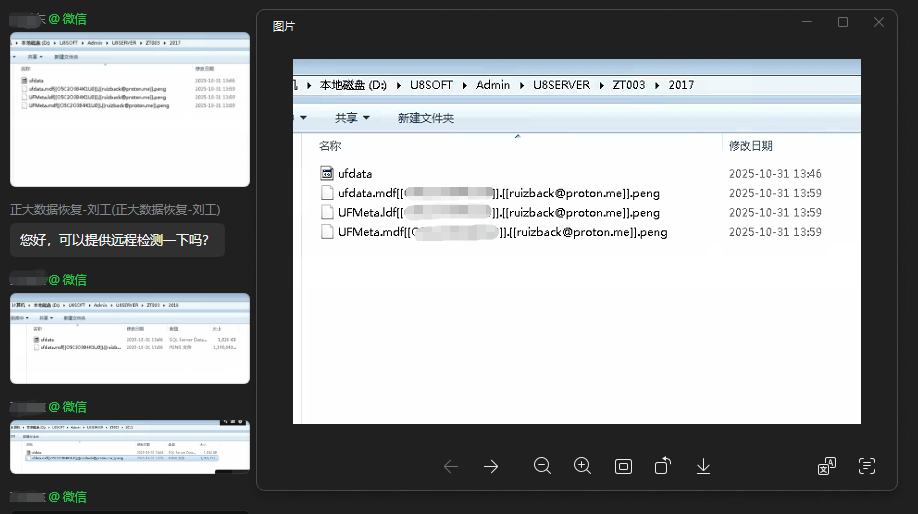
接着,进入核心的加密环节。病毒会生成一对密钥:一个用于加密文件的“公钥”,和一个理论上能解密的“私钥”。私钥通常被发送到攻击者控制的服务器。随后,病毒使用强大的非对称加密算法(如RSA),结合更快的对称加密算法(如AES),对扫描到的每一个文件进行加密。文件被加密后,原始内容被彻底破坏,扩展名常会被修改为病毒特定的后缀(如“.locked”、“.crypt”、“.wncry”等)。
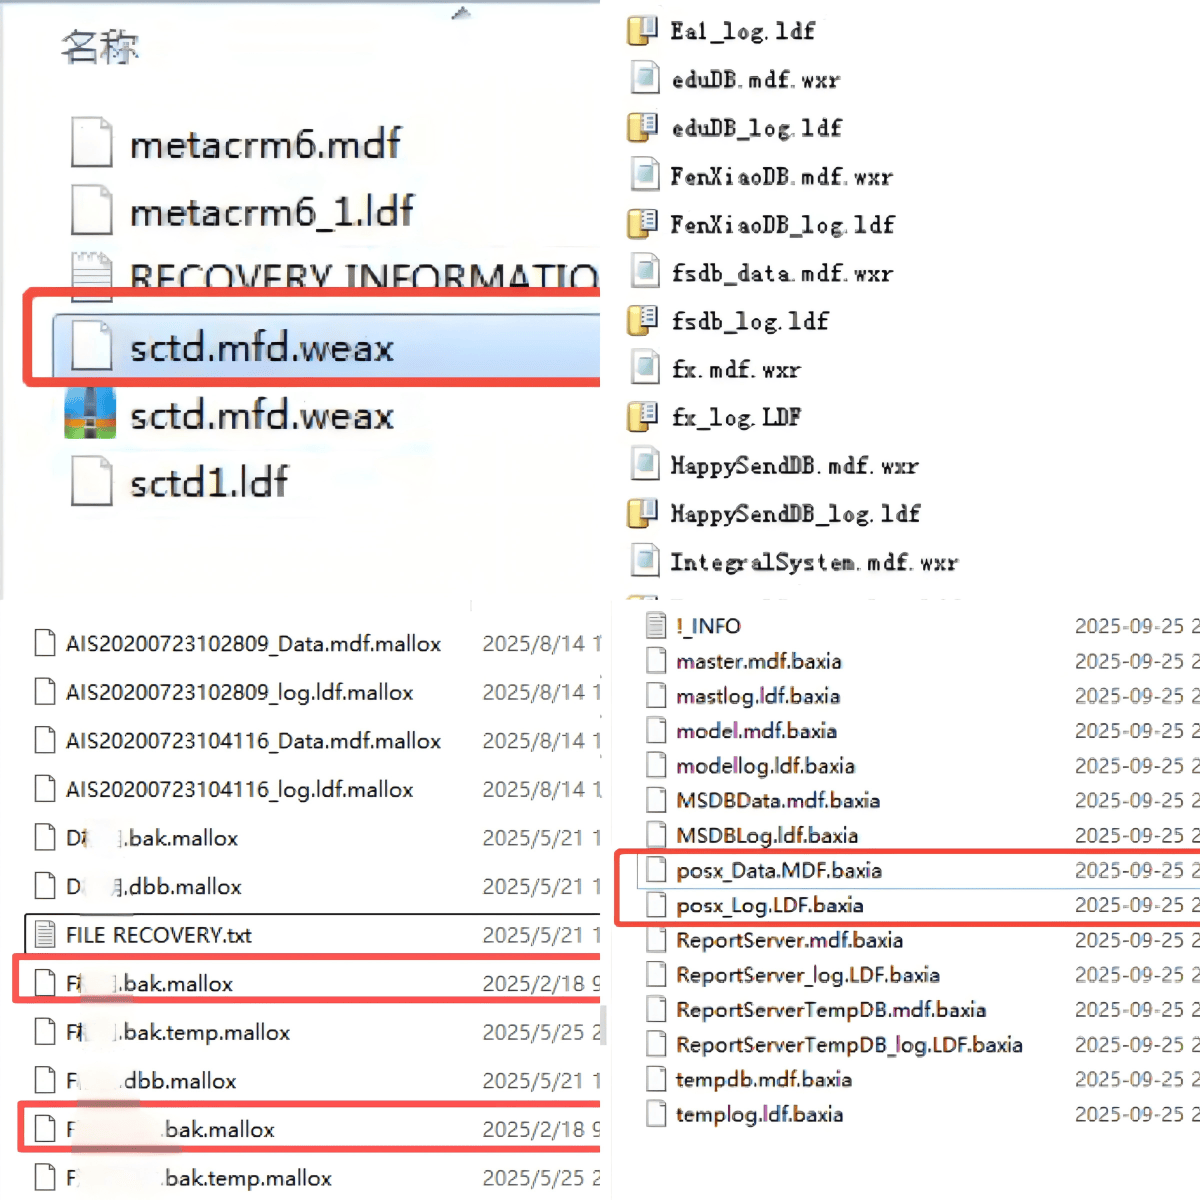
加密完成后,病毒会释放并显示勒索信。这份通知通常以文本文件或网页形式出现在桌面,明确告知用户文件已被加密,要求其在规定时间内支付赎金以换取解密工具和私钥,并威胁逾期不付将专业删除密钥或提高赎金金额。
面对如此威胁,人们自然会问:支付赎金是明智的选择吗?答案通常是否定的。支付赎金存在多重风险。首先,这助长了犯罪产业,让攻击者更有动力继续作恶。其次,支付后并不保证能拿回文件。许多攻击者收钱后便消失无踪,或者提供的解密工具并不完整有效。此外,支付过程可能暴露受害者更多的金融信息,导致二次受害。因此,执法机构和网络安全专家普遍建议不要支付赎金。

那么,文件一旦被加密,是否就毫无希望了?并非知名。在某些情况下,存在恢复的可能。例如,如果病毒加密算法存在缺陷,或者执法机构打击了犯罪团伙并缴获了密钥,安全公司可能会发布免费的通用解密工具。用户可以关注一些先进工艺网络安全机构的公告。另一种方法是尝试从备份中恢复。如果用户有定期将重要文件备份到离线存储设备(如移动硬盘)或云端(确保云端账户使用强密码且开启二次验证)的习惯,那么在遭受攻击后,只需彻底清除病毒,然后从干净的备份中恢复文件即可。这是最有效、成本最低的恢复方式。
鉴于勒索病毒的严重危害,预防远胜于治疗。构建有效的防御体系需要从多个层面入手。
高质量,备份是最重要的防线。遵循“3-2-1”备份原则:至少保留3份数据副本,使用2种不同的存储介质(如硬盘和云存储),其中1份备份存放在异地或离线环境。并定期测试备份文件的可恢复性。
第二,及时更新与打补丁。确保操作系统、办公软件、浏览器、插件及所有应用程序始终保持最新版本,开启自动更新功能。这能堵住大多数已知的安全漏洞。
第三,提高安全意识。对来历不明的邮件保持高度警惕,不点击可疑链接,不打开陌生附件。即使邮件看似来自熟人,也需核对发件人地址和内容合理性。从官方渠道下载软件。
第四,强化访问控制。为所有账户设置复杂且高标准的密码,并启用多因素认证。对于非必要的远程访问服务(如远程桌面),应考虑关闭或通过VPN进行访问,并设置访问白名单。
第五,部署安全软件。使用可靠的反病毒和反恶意软件工具,并保持其更新。对于企业,应考虑部署终端检测与响应、网络入侵检测等更高级的安全解决方案。
第六,进行安全演练与教育。企业和组织应定期对员工进行网络安全培训,并可能模拟钓鱼邮件攻击,以测试和提高整体的安全警觉性。
勒索病毒利用加密技术进行勒索,构成了当前网络空间中最直接的货币化威胁之一。它提醒我们,技术本身并无善恶,关键在于使用者的意图。面对这种威胁,恐慌与妥协无济于事,唯有通过持续的教育、严谨的安全习惯和层次化的防御策略,才能构建起坚实的数字盾牌,保护好我们宝贵的数字资产。在数字世界里,保持警惕、勤于备份、及时更新,是与这些“加密绑架者”斗争的最有力武器。